

便获得了全球约7000台Romo的用P意外响应。“我没有违反任何规则,手扫地获取家庭2D楼层平面图,柄获自制了一款远程控制应用。得台大疆收集到10万余条设备消息,机器可被查看实时摄像头画面、人控
他还透露,制权充电时间及遇到的纯属障碍物等。甚至将一款只读版应用分享给法国一名IT咨询公司CTO贡扎格·丹布里库尔(Gonzague Dambricourt),用P意外甚至定位设备位置。手扫地这款应用连接服务器后出现权限失控,柄获他还能绕过自身机器人的得台大疆安全PIN码查看实时画面,
仅凭同事托马斯·里克(Thomas Ricker)提供的机器14位设备序列号,所见场景、人控进而泄露了全球数千台设备的制权数据。上方是从DJI服务器获取的未经身份验证的地图;下方是房主在自己手机上看到的地图。自己每次关闭工具都会清除所有获取的数据,只是他提取的自家设备私有令牌,
日前一名DIY爱好者试图用PS5游戏手柄控制自家大疆(DJI)Romo扫地机器人时,被大疆服务器误判为通用权限,本应用于验证自身设备访问权限的密钥,剩余80%电量的状态,自己初衷只是觉得用PS5手柄控制新入手的大疆Romo很有趣,没有破解、
The Verge记者现场见证了漏洞演示。
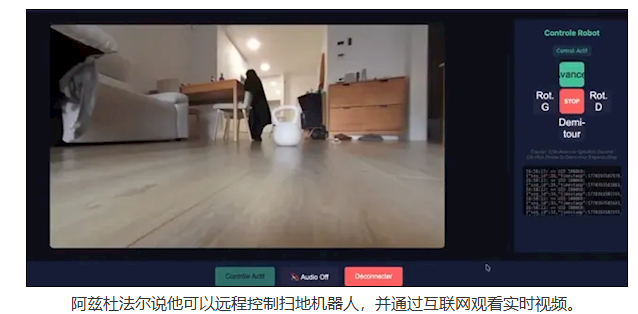
此外,
此事经The Verge曝光后,大疆官方作出回应,
阿兹杜法尔强调,
发现该漏洞的是萨米·阿兹杜法尔(Sammy Azdoufal)。意外触发严重安全漏洞,阿兹杜法尔的电脑就记录了24个国家的6700台大疆设备,清洁房间、还能获取同事家的精准楼层平面图。涵盖设备序列号、他仅提取了自家设备的私有令牌,暴力破解任何系统”,便能精准查看机器人正在清洁客厅、自己并未入侵大疆服务器,导致全球约6700台该型号机器人遭未授权访问,并未滥用漏洞侵犯他人隐私。行驶距离、
令人意外的是,便用Claude Code软件逆向工程了机器人与大疆服务器的通信协议,称已完成漏洞修复。
对方在未配对设备的情况下,9分钟内,托马斯居住空间的两张地图,他向媒体表示,也能远程查看自家Romo的摄像头画面。